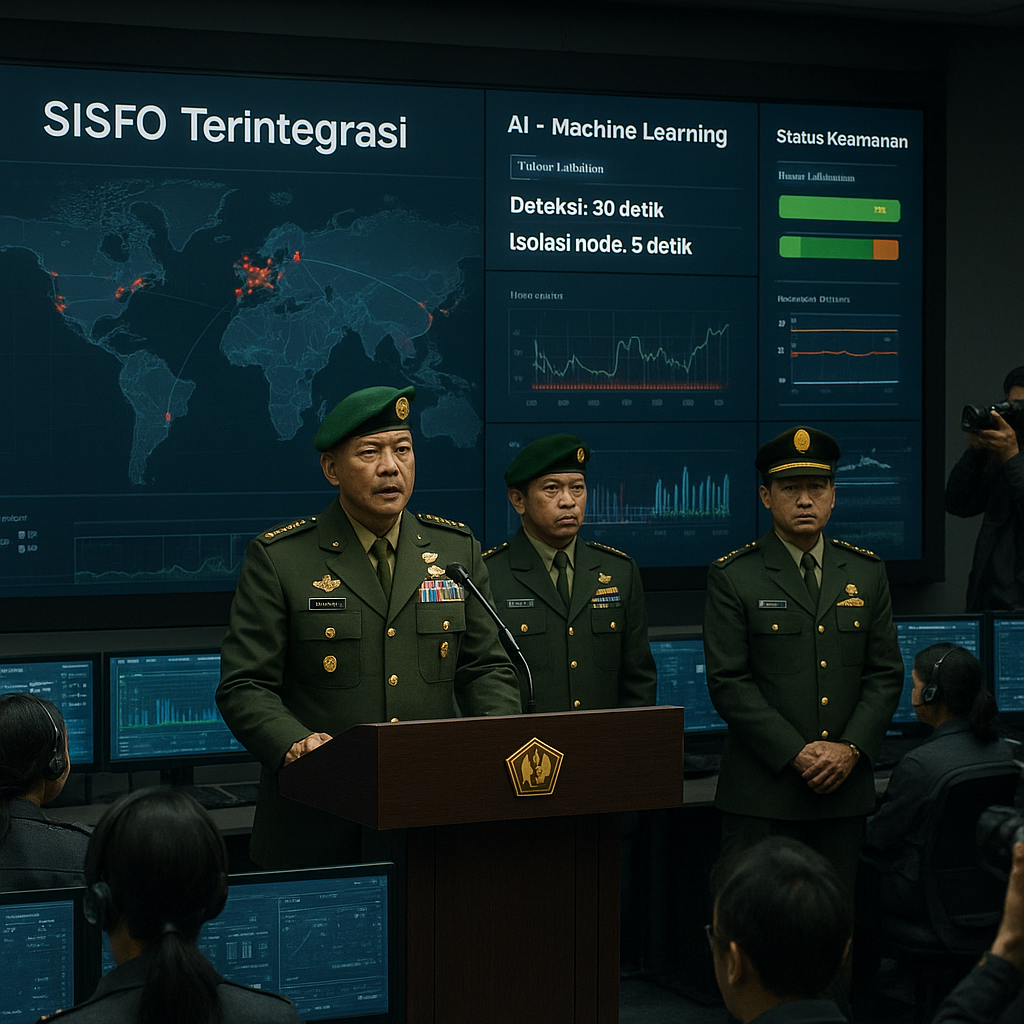
TNI secara resmi mengoperasikan Pusat Operasi Keamanan Siber (SOC) Nasional Militer yang terintegrasi penuh dengan Sistem Informasi Pertahanan (SISFO) di bawah koordinasi Badan Siber dan Sandi Negara (BSSN). Dengan mengadopsi kecerdasan buatan (AI) dan analisis ancaman berbasis machine learning, sistem ini mampu mendeteksi serangan siber dalam waktu kurang dari 30 detik—sebuah lompatan eksponensial dalam responsivitas keamanan siber pertahanan nasional. SOC ini memonitor seluruh lalu lintas data di jaringan TNI secara real-time, mencakup data link taktis, komunikasi satelit militer, hingga sistem kontrol senjata, menciptakan lapisan pertahanan cyber yang menyatu dengan alutsista.
Arsitektur Siber Berbasis AI dan Pusat Data Terdistribusi: Tulang Punggung Integrasi Pertahanan
SOC Nasional Militer mengimplementasikan arsitektur keamanan berlapis yang menggabungkan teknologi deteksi anomali, respons otomatis, dan pemulihan cadangan (disaster recovery) di tiga pusat data strategis yang tersebar di Jakarta, Surabaya, dan Manado. Kehadiran pusat data terdistribusi ini menjamin kontinuitas operasi meskipun salah satu lokasi mengalami gangguan atau serangan fisik. Spesifikasi teknis utama sistem ini meliputi:
- Deteksi intrusi hibrida: Menggabungkan signature-based dan behavioral analysis yang diperkuat machine learning, memungkinkan identifikasi varian serangan siber baru (zero-day exploit) tanpa perlu pembaruan basis data tanda tangan secara manual.
- Respons otomatis ultra-cepat: Sistem dapat mengisolasi node yang terinfeksi dalam waktu kurang dari 5 detik, memotong jalur komunikasi musuh secara mandiri tanpa intervensi operator—sebuah kemampuan yang krusial untuk menjaga integritas rantai komando digital.
- Redundansi data real-time: Replikasi data antar pusat data secara real-time menjamin keutuhan log keamanan dan konfigurasi sistem selama 90 hari ke belakang, memungkinkan analisis forensik mendalam pasca-insiden.
- Integrasi langsung dengan SISFO: Memungkinkan pemetaan cyber kill chain pada aset-aset kritis seperti radar pertahanan udara, sistem kendali rudal, dan jaringan komunikasi satelit militer, sehingga setiap anomali siber dapat dikorelasikan langsung dengan potensi dampak taktis.
Implikasi Strategis bagi Kemandirian Industri Pertahanan Nasional
Peluncuran SOC ini merupakan respons langsung terhadap lonjakan serangan siber yang menargetkan infrastruktur pertahanan nasional. Pada awal tahun 2026, teridentifikasi upaya peretasan terhadap server data taktis TNI yang nyaris mengkompromikan integritas sistem penjejak target. Insiden tersebut menegaskan urgensi integrasi sistem pertahanan siber dengan alutsista utama. Dengan adanya SOC baru, TNI tidak hanya memperkuat deteksi dan respons, tetapi juga mengamankan rantai pasok data intelijen tempur yang kian bergantung pada jaringan digital.
Langkah ini membuka peluang bagi industri pertahanan dalam negeri untuk mengembangkan solusi cyber khusus militer, seperti hardware security module lokal dan algoritma enkripsi mandiri, yang dapat disematkan pada sistem kendali senjata. Integrasi antara keamanan siber dan alutsista menjadi kebutuhan mendesak seiring meningkatnya kompleksitas medan perang digital.
Ke depan, pengembangan SOC Nasional Militer perlu diarahkan pada interoperabilitas dengan sistem pertahanan siber sekutu serta pemanfaatan komputasi kuantum untuk enkripsi tingkat lanjut. Bagi pelaku industri pertahanan nasional, momentum ini adalah peluang untuk berperan aktif dalam rantai pasok keamanan siber TNI—dari produksi perangkat keras hingga pengembangan perangkat lunak analisis ancaman. Kemandirian di bidang siber bukan lagi pilihan, melainkan prasyarat bagi kedaulatan pertahanan di era perang modern.